Out of the dark.
Scan log · 4 paths
- 01vpn-gw.UE-westexposed
- 02legacy.portalforgOTten
- 03FORNECEDOR-sftpshared creds
- 04edge-fw-02unpatched
Asset register · 4 REGISTROS
- SVC-014payment PLATAFORMAtier 1
- PRC-031PROCEDIMENTO DE MUDANÇAResponsável CAB
- CTL-A.8ISO 27001 controls93 mapped
- OWN-ITremediation ResponsávelIT ops
Uma organização. Duas perspectivas. As prioridades só aparecem quando você combina as duas.
Compliance é o piso, não a meta.
A regulamentação define o mínimo. Seu apetite a risco define até onde a cibersegurança deve ir além disso. Juntos, eles definem a largura de banda operacional da sua capacidade de segurança.
Torne esse limite explícito, e o investimento em cibersegurança se torna defensável: o que você deve fazer, o que escolhe fazer e quais riscos aceita.
REQUISITO DISCRICIONÁRIO DE
SEGURANÇA
Definido pelo apetite a risco
REQUISITO MÍNIMO DE
COMPLIANCE
ex.: NIS2 · DORA · ISO 27001
REQUISITO DISCRICIONÁRIO DE SEGURANÇA — Definido pelo apetite a risco
REQUISITO MÍNIMO DE COMPLIANCE — ex.: NIS2 · DORA · ISO 27001
GESTÃO CONTÍNUA DE EXPOSIÇÃO A AMEAÇAS
Gestão de exposição que nunca para de funcionar.
Combinamos a gestão da superfície de ataque externa com o contexto interno de ativos, unindo a perspectiva outside-in do atacante ao que realmente importa dentro do seu negócio.
O resultado é uma lista priorizada de exposições com base em alcançabilidade, contexto de negócio e impacto potencial — não apenas severidade técnica. Sua equipe de TI sabe o que corrigir primeiro, por que isso importa e quem é o responsável.
The path is real: INTERNET → controller → nurse workstation → patient REGISTROS.
- 01 — Scoping
- 02 — Discovery
- 03 — Prioritization
- 04 — Validation
- 05 — Mobilization
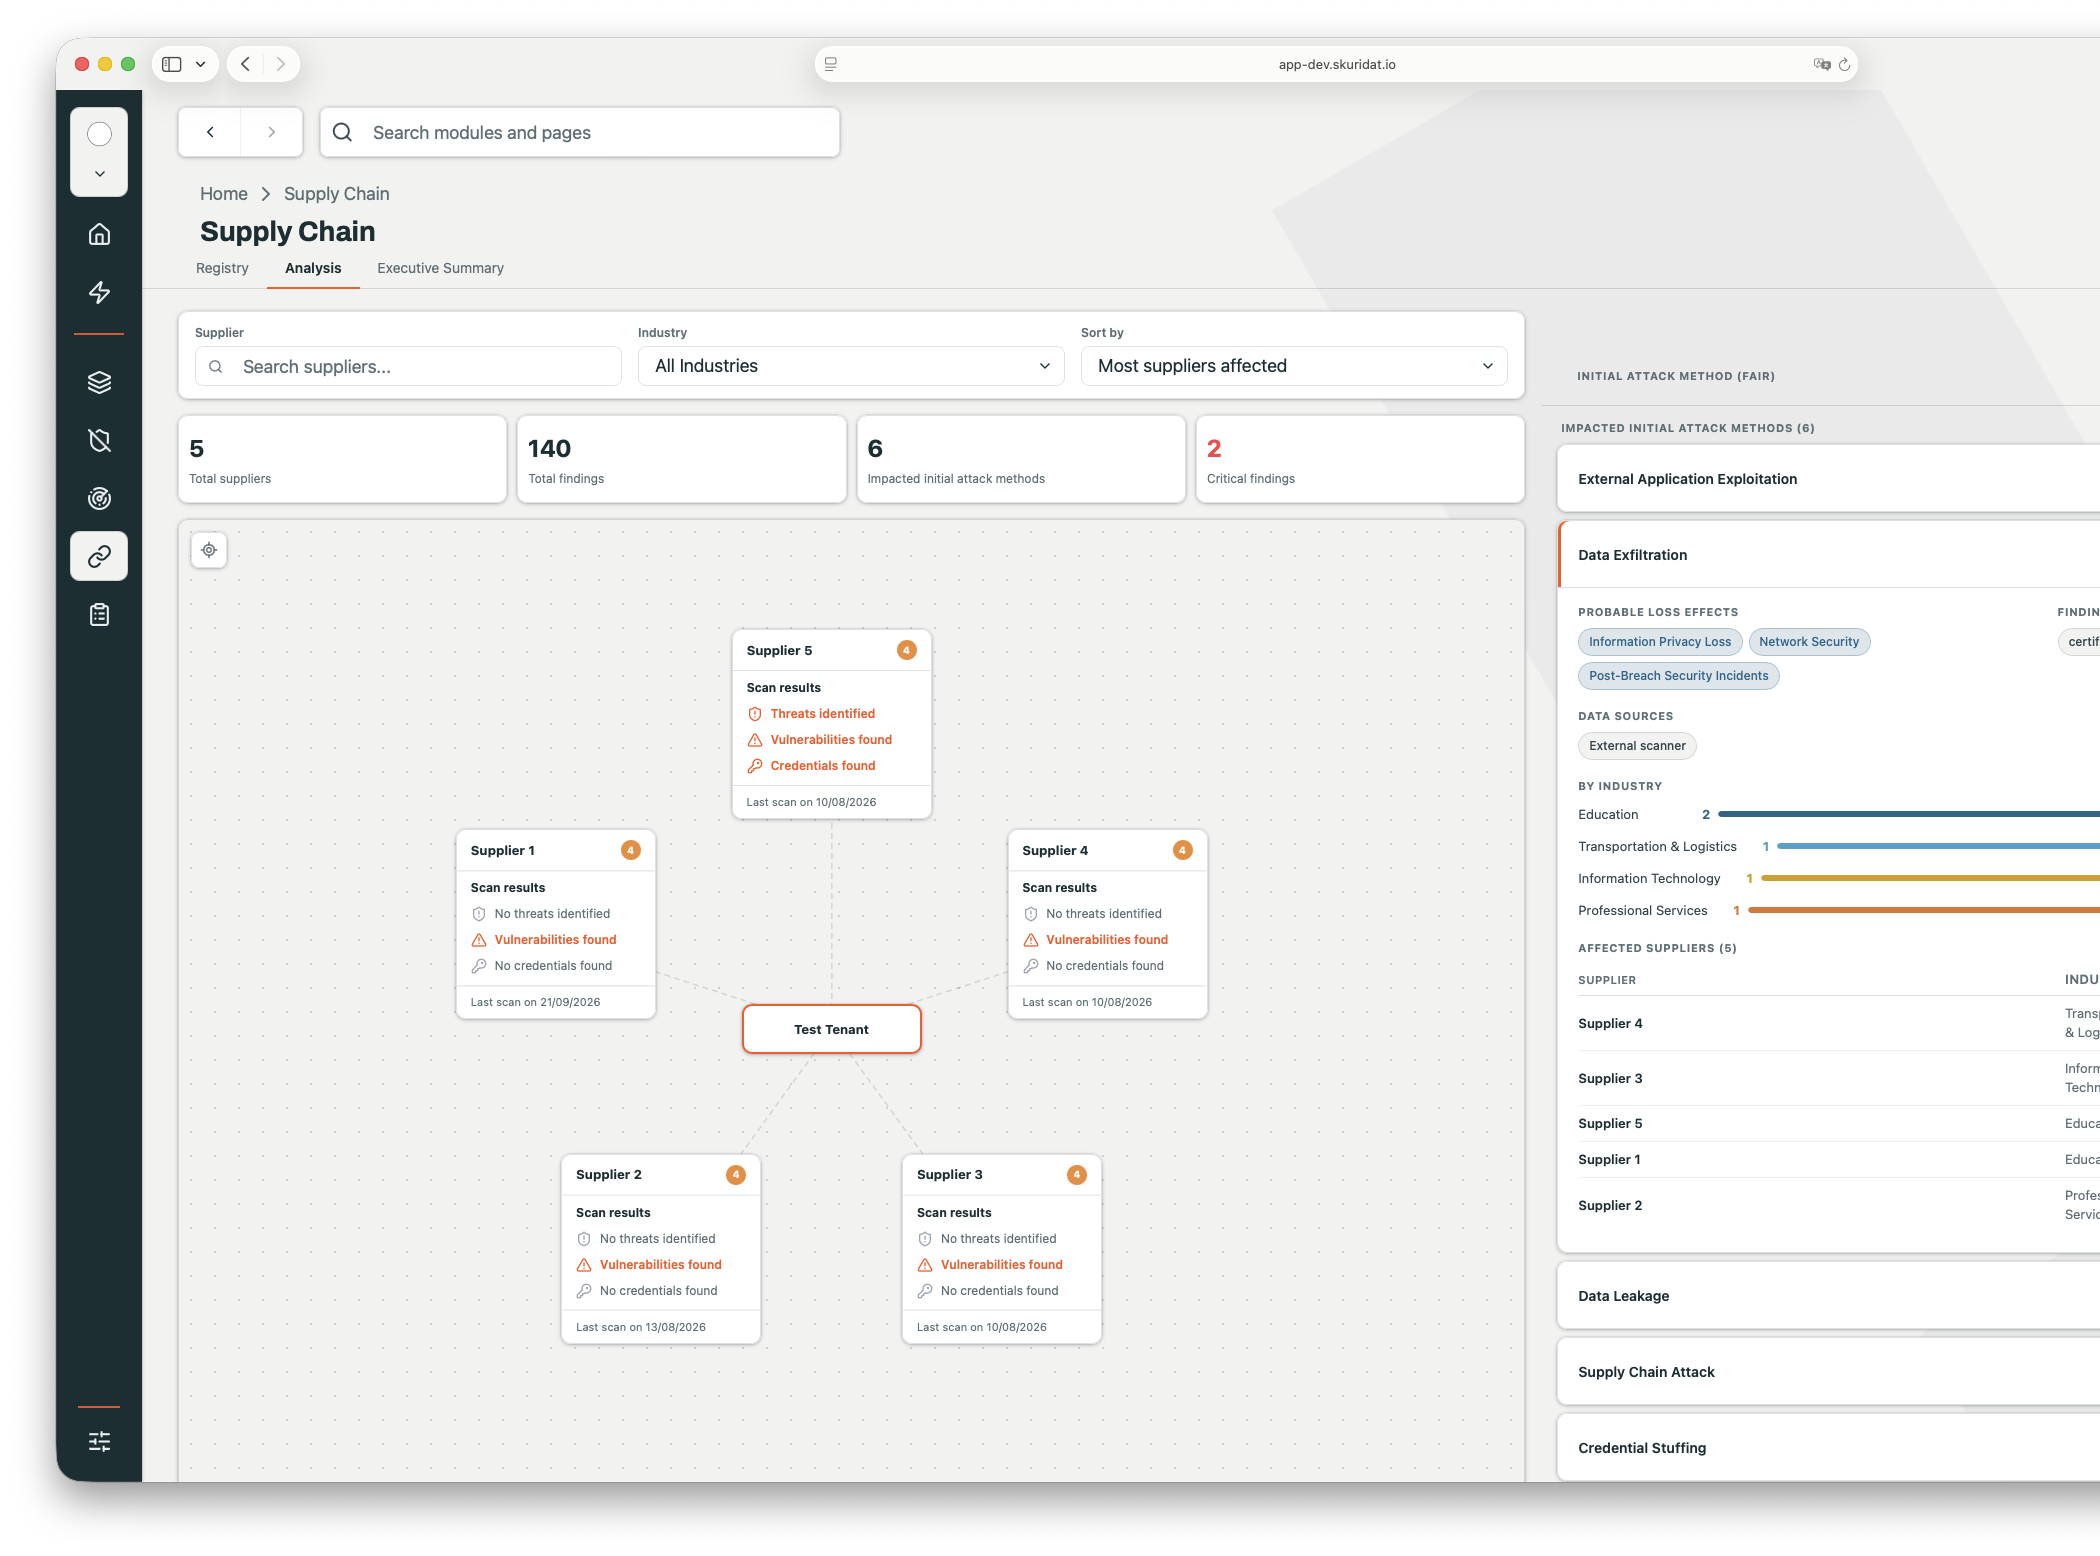
Fornecedores não são questionários.
Fornecedores são partes interligadas da sua cadeia de valor. Observamos continuamente a superfície de ataque externa deles para identificar exposições que poderiam colocar sua operação em risco.
Concentre a gestão de risco de fornecedores nos fornecedores que mais importam, e leve evidências de segurança observáveis para avaliações, revisões e decisões de renovação.
MODELO OPERACIONAL
Seu apetite a risco define o limite.
As PMEs europeias precisam de expertise em cibersegurança sem montar equipes de segurança do porte de uma grande empresa. Nosso modelo combina sua equipe de TI com especialistas potencializados por IA e expertise sênior sob demanda: os especialistas absorvem a carga do dia a dia, e quando um domínio ultrapassa o limiar acordado com você, o julgamento sênior é acionado — retirando-se assim que a situação volta ao normal.
A IA apoia a análise e a execução; profissionais experientes decidem onde isso realmente importa. Não substitui a expertise escassa — multiplica seu alcance.
Sua equipe de TI
Fixo. O núcleo nunca muda.
ESPECIALISTAS POTENCIALIZADOS POR IA
Sempre ativos — escalam com a carga de trabalho.
EXPERTISE SÊNIOR SOB DEMANDA
Acionada apenas além do limiar.
O QUE MUDA
Trabalho de segurança do qual você pode prestar contas.
Menos correções, mais risco eliminado
O esforço vai para exposições alcançáveis em ativos críticos — não para um backlog interminável de CVEs.
Evidências de compliance como subproduto
As evidências de NIS2, DORA e ISO 27001 surgem do trabalho contínuo de segurança, não de uma corrida anual.
Um orçamento que você pode defender
Os gastos com segurança são mapeados à exposição, à importância para o negócio e ao risco que reduzem.
Menos surpresas vindas de fornecedores
Veja as exposições externas de fornecedores antes que se tornem um problema operacional para você.
Expertise sênior sem aumento de headcount
Especialistas potencializados por IA oferecem capacidade que, de outra forma, você precisaria contratar.
Melhores respostas para a diretoria
Traduza a exposição técnica em impacto de negócio, prioridades e risco residual.
Europeu por arquitetura
Sua stack de cibersegurança não deveria criar mais uma dependência na cadeia de suprimentos.
Nossa plataforma é construída, hospedada e operada com tecnologia e fornecedores europeus, mantendo dados de segurança e dependências críticas dentro da UE. Soberania digital como restrição de design, não como discurso de marketing.
Construído por profissionais da área.
Fundada por um hacker ético e arquiteto de cibersegurança com experiência em segurança ofensiva, arquitetura corporativa, risco e segurança da informação.
OSWE · OSCP · CISSP · TOGAF · ISO 27001 · CISM
ONDE ISSO TERMINA
Você começou na escuridão. Não precisa continuar nela.
Comece com um serviço de negócio. Mapeamos sua exposição externa, identificamos o que os atacantes conseguem alcançar e transformamos os achados em uma lista priorizada de ações — com contexto, responsável e orientação para remediação.
Nenhum relatório interminável de vulnerabilidades. Apenas uma resposta clara sobre o que importa, por quê, e qual é o próximo passo.
Prefere conversar antes? 20 minutos com um founder →
Duas semanas · um serviço de negócio · hospedado na UE, apagado após 30 dias
EXTRATO DE EXEMPLO — FOOTPRINT EXTERNO
Exemplo estático. Sua versão é construída a partir dos seus próprios domínios.