PLATAFORMA
Da exposição à ação. Continuamente.
Nossa plataforma de Continuous Threat Exposure Management (CTEM) combina External Attack Surface Management (EASM) com contexto interno de ativos e de negócio para identificar o que os atacantes conseguem alcançar, determinar o que importa e priorizar o que corrigir.
Cinco fases formam um único ciclo contínuo: Scoping, Discovery, Priorização, Validação e Mobilização.
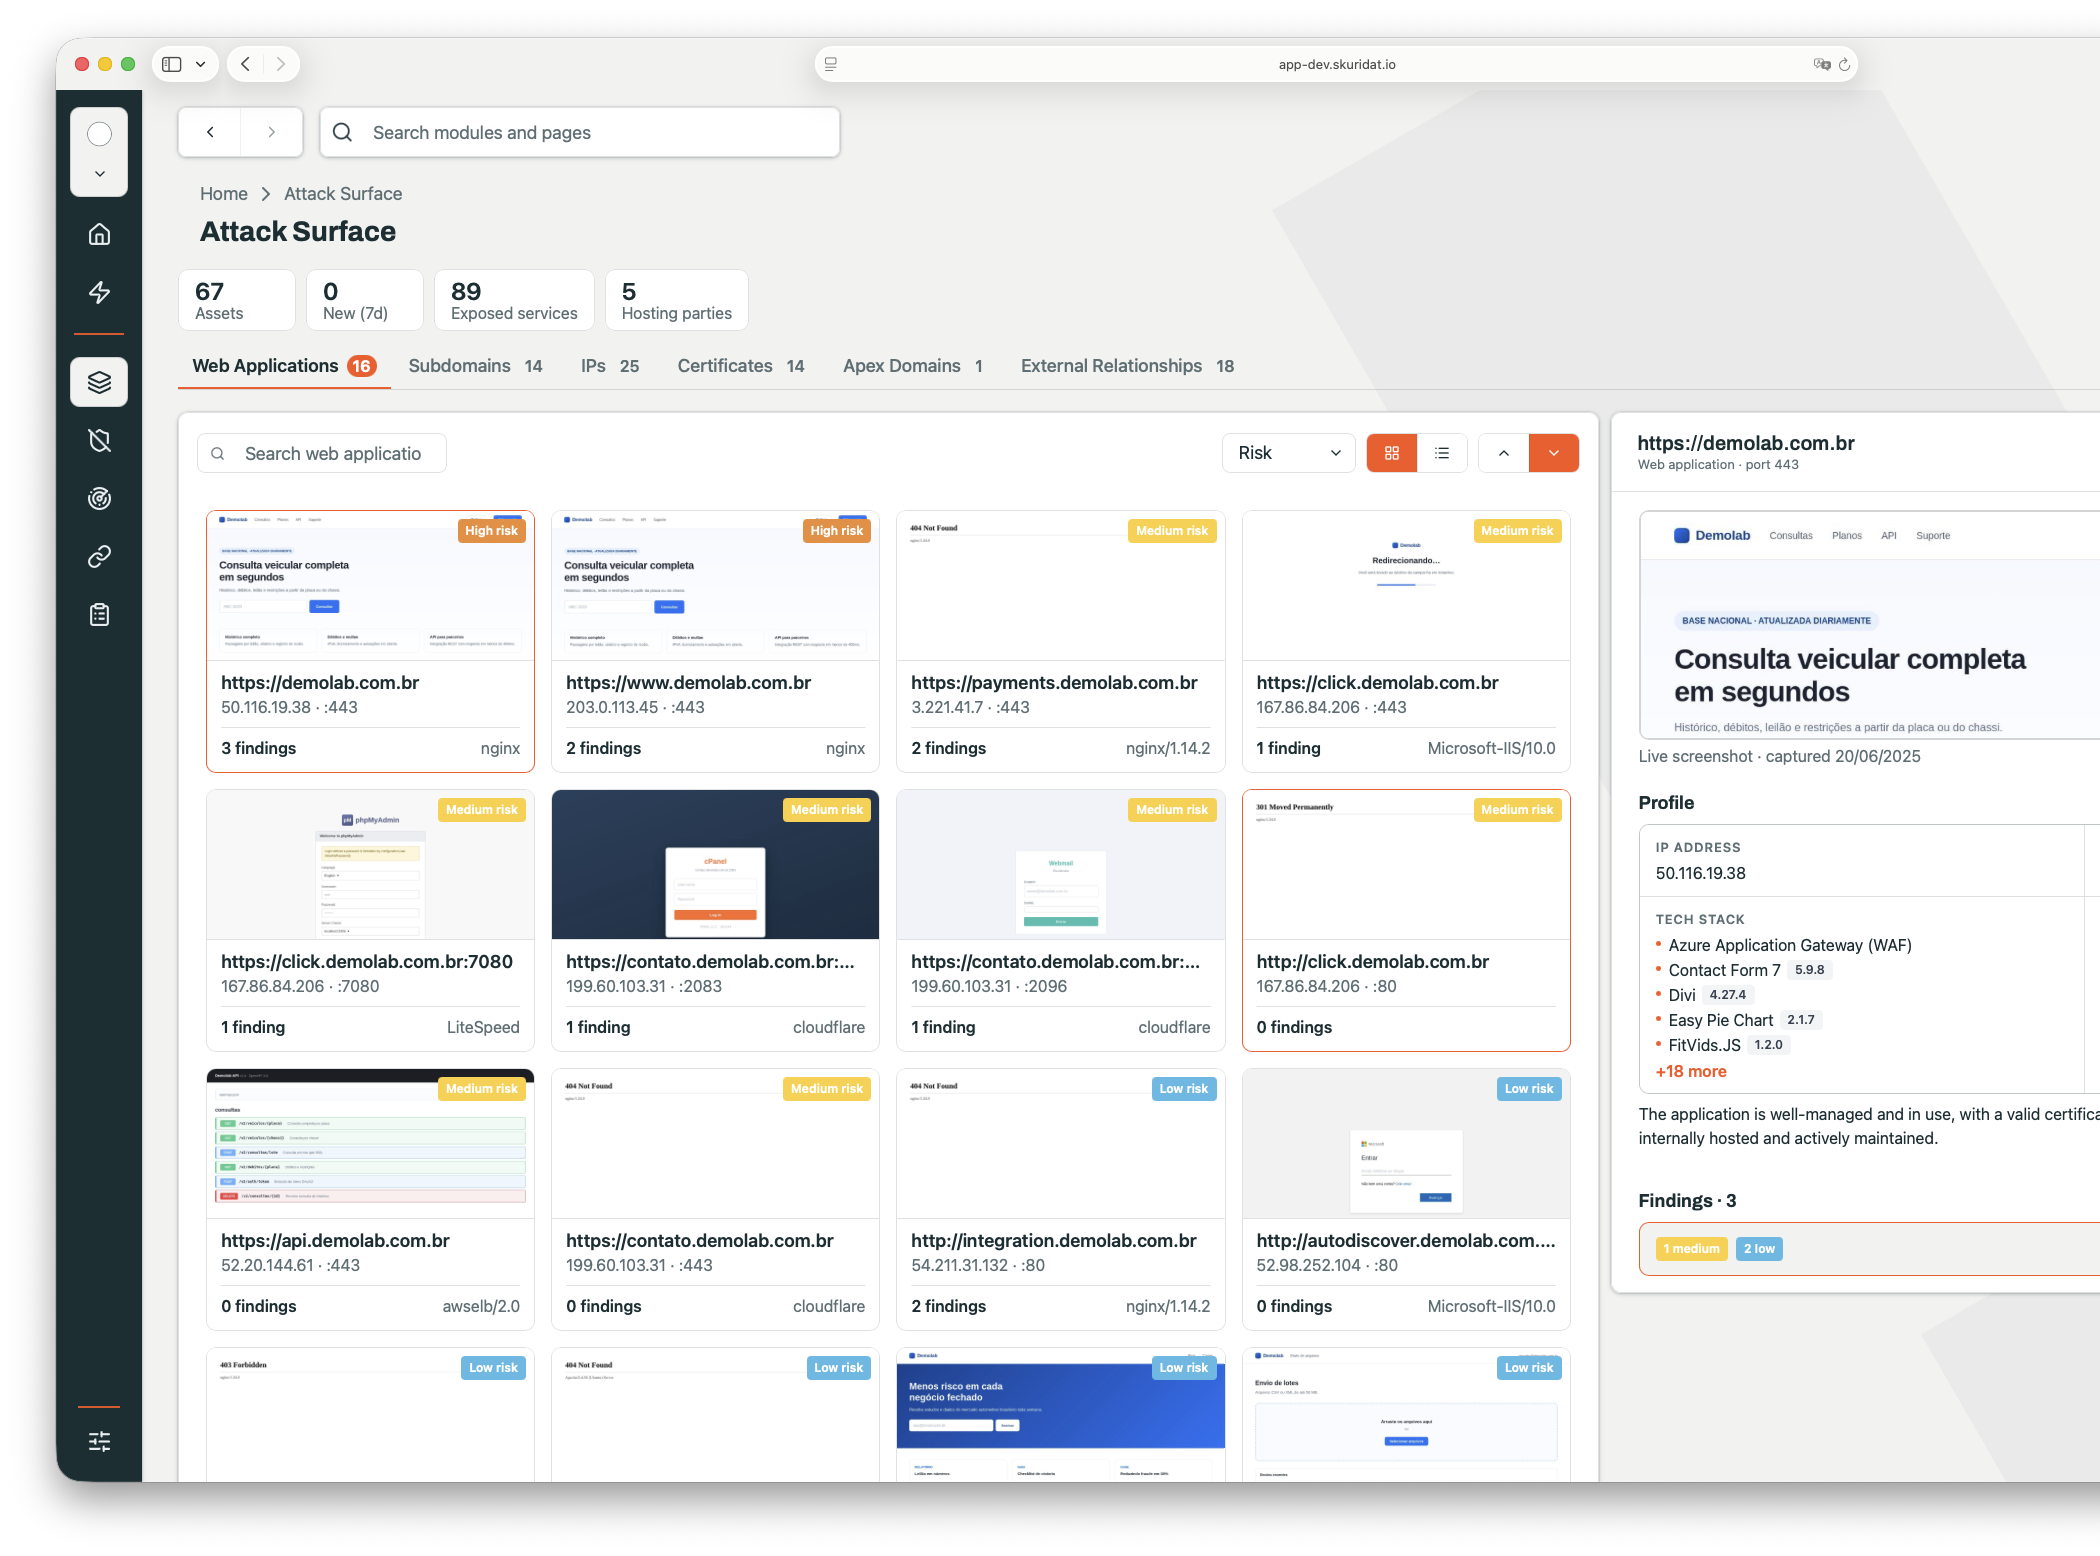
01 · Scoping
Comece pelo negócio, não pela lista de ativos.
Delimite a gestão de exposição em torno dos serviços de negócio que geram receita, sustentam a operação e cumprem obrigações. Em seguida, conecte os ativos e as dependências dos quais eles dependem.
Um escopo que sua diretoria reconhece.
02 · Discovery
Encontre o que está exposto, inclusive o que você esqueceu.
Descubra continuamente ativos voltados para a internet, shadow IT, infraestrutura esquecida e conexões de fornecedores em toda a sua superfície de ataque externa — não apenas o que aparece no CMDB.
Nenhuma porta de entrada desconhecida.
03 · Prioritization
Classifique por exposição e impacto.
Priorize vulnerabilidades por explorabilidade, alcançabilidade e impacto de negócio — transformando um backlog ilimitado de vulnerabilidades nas exposições que realmente merecem atenção.
Uma lista curta, não uma fila.
04 · Validation
Comprove que o caminho de ataque é real.
Valide se uma exposição priorizada cria um caminho de ataque viável antes de investir esforço em remediação. Dê à sua equipe evidências de como um atacante poderia alcançar o que importa.
Nenhum esforço desperdiçado em teoria.
05 · Mobilization
Corrija, com o responsável que pode corrigir.
Transforme exposições priorizadas em tarefas de remediação nos fluxos de trabalho que sua equipe já utiliza — com contexto, responsável, ações recomendadas e prazos. Depois, acompanhe-as até o fechamento.
Remediação que você pode medir.
Construída sobre uma stack europeia.
Cada camada é executada por um provedor domiciliado na UE. A residência dos dados é uma restrição arquitetural, não uma opção de configuração.
- EEA-only SaaS Cada camada, da computação à inferência de IA, é executada por provedores domiciliados na UE.
- Containerised client environments Each client runs in its own isolated container, with separate DADOS, keys and runtime.
- Intelligence, vulnerability and DARK WEB sources CSIRT advisories, UEVD, CVE and KEV, commercial feeds and DARK WEB MONITORAMENTO flow in. NOThing flows back out.
- PROPRIETÁRIO scanning Skuridat’s own engine maps each client’s attack surface from the outside in.
- INTERCÂMBIO SETORIAL Clients in the same sector share anonymised exposure patterns, so one ACHADO warns the rest.
- FORNECEDOR graph Clients and their FORNECEDORES share the DADOS that links them, with consent on ambos sides.
Integra-se com
EXECUTE UMA VEZ
Execute o ciclo no seu ambiente.
Experimente as mesmas cinco fases de CTEM que executamos continuamente — Scoping, Discovery, Priorização, Validação e Mobilização — focadas em um serviço de negócio crítico.
Em duas semanas, veja o que está exposto, o que mais importa, quais caminhos são reais e o que corrigir primeiro. Depois, decida se quer manter o ciclo em execução.
Prefere conversar antes? 20 minutos com um founder →
Duas semanas · um serviço de negócio · hospedado na UE, apagado após 30 dias
EXTRATO DE EXEMPLO — PRIMEIRA PASSAGEM PELO CICLO
Exemplo estático. Os volumes dependem do seu ambiente.