Out of the dark.
Scanlog · 4 paden
- 01vpn-gw.eu-westblootgesteld
- 02legacy.portalvergeten
- 03supplier-sftpgedeelde credentials
- 04edge-fw-02niet gepatcht
Assetregister · 4 records
- SVC-014betalingsplatformtier 1
- PRC-031wijzigingsprocedureeigenaar CAB
- CTL-A.8ISO 27001-controls93 gekoppeld
- OWN-ITremediatie-eigenaarIT ops
Eén organisatie. Twee perspectieven. Prioriteiten worden pas zichtbaar als u beide combineert.
Compliance is de ondergrens, niet het doel.
Regelgeving bepaalt het minimum. Uw risicobereidheid bepaalt hoe ver cybersecurity daar bovenuit moet gaan. Samen bepalen zij de operationele bandbreedte van uw securitycapaciteit.
Maak die grens expliciet, en cybersecurity-investeringen worden verdedigbaar: wat u moet doen, wat u kiest te doen, en welke risico's u accepteert.
DISCRETIONAIRE
SECURITY-VEREISTE
Bepaald door risicobereidheid
MINIMALE
COMPLIANCE-VEREISTE
bijv. NIS2 · DORA · ISO 27001
DISCRETIONAIRE SECURITY-VEREISTE — Bepaald door risicobereidheid
MINIMALE COMPLIANCE-VEREISTE — bijv. NIS2 · DORA · ISO 27001
CONTINUOUS THREAT EXPOSURE MANAGEMENT
Exposure management dat nooit stopt met draaien.
Wij combineren external attack surface management met interne assetcontext, en brengen het outside-in perspectief van de aanvaller samen met wat er binnen uw organisatie toe doet.
Het resultaat is een gerangschikte lijst met exposures op basis van bereikbaarheid, businesscontext en potentiële impact — niet alleen technische ernst. Uw IT-team weet wat als eerste moet worden opgelost, waarom het ertoe doet en wie eigenaar is.
The path is real: INTERNET → controller → nurse workstation → patient RECORDS.
- 01 — Scoping
- 02 — Discovery
- 03 — Prioritization
- 04 — Validation
- 05 — Mobilization
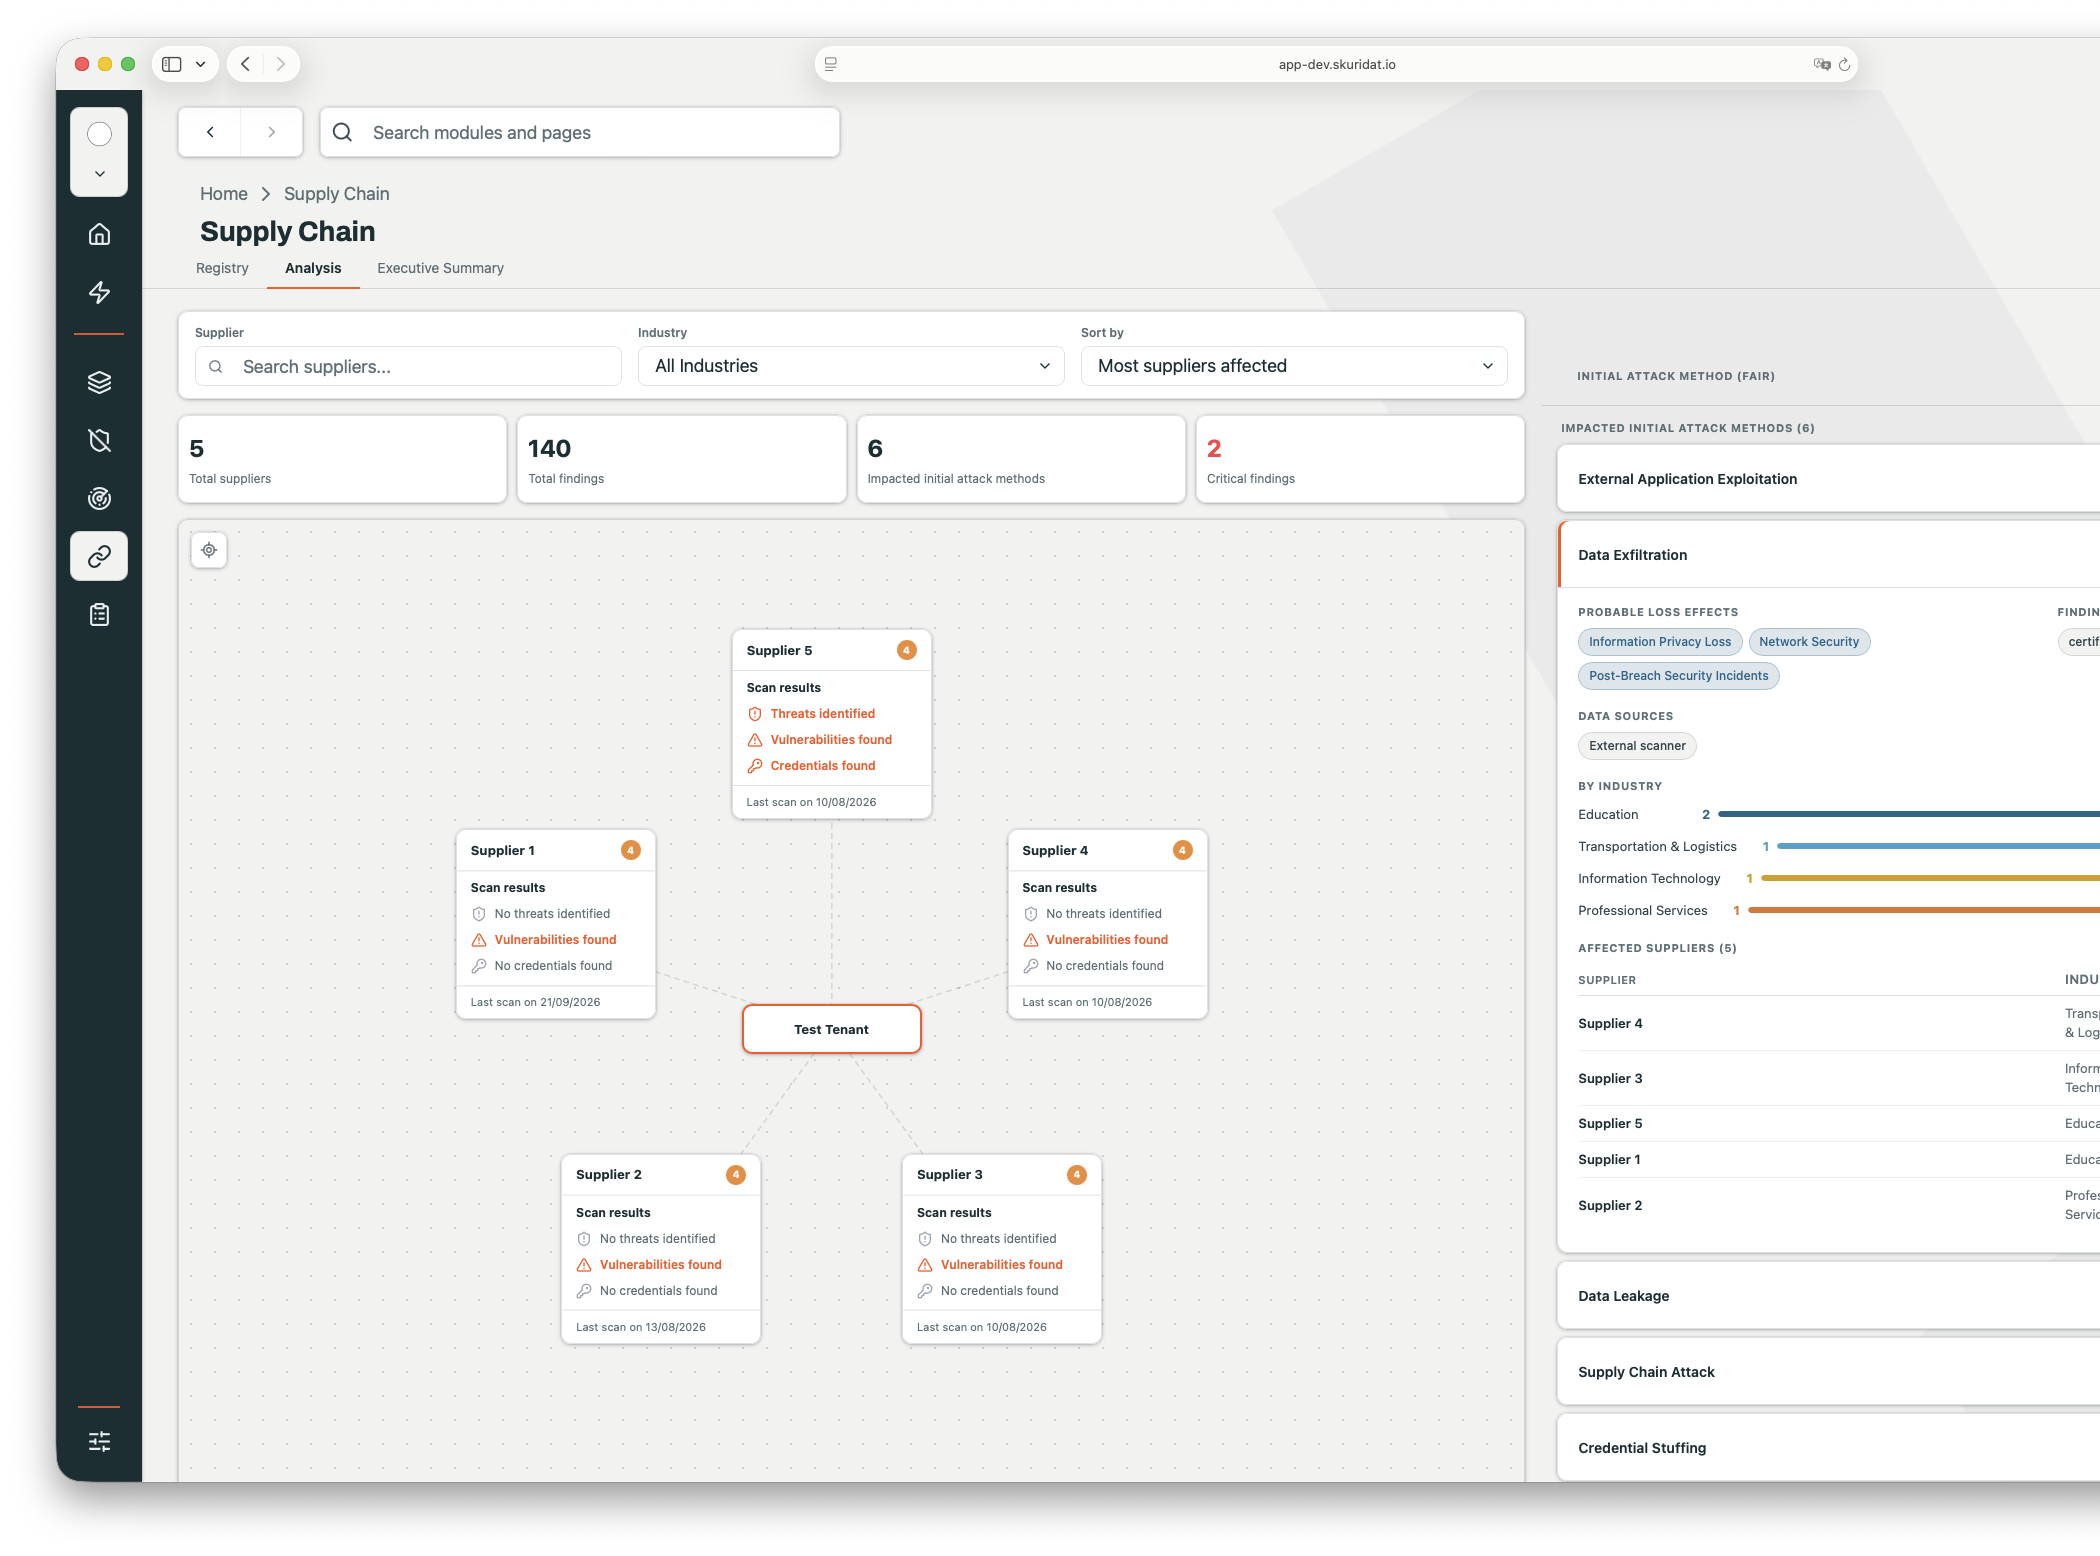
Leveranciers zijn geen vragenlijsten.
Leveranciers zijn onderling verbonden onderdelen van uw waardeketen. Wij monitoren continu hun externe attack surface om exposures te identificeren die uw bedrijfsvoering in gevaar kunnen brengen.
Richt vendor risk management op de leveranciers die er het meest toe doen, en breng aantoonbaar securitybewijs in bij assessments, reviews en verlengingsbeslissingen.
OPERATING MODEL
Uw risicobereidheid bepaalt de grens.
Europese mkb-bedrijven hebben cybersecurity-expertise nodig zonder een enterprise-groot securityteam op te bouwen. Ons model combineert uw IT-personeel met AI-versterkte specialisten en senior expertise op afroep: specialisten vangen de dagelijkse belasting op, en wanneer een domein de door u overeengekomen drempel overschrijdt, wordt senior expertise ingeschakeld — om zich terug te trekken zodra het weer binnen de grens valt.
AI ondersteunt analyse en uitvoering; ervaren professionals beslissen waar het ertoe doet. Geen vervanging van schaarse expertise — maar een vermenigvuldiging van het bereik ervan.
Uw IT-team
Vast. De kern verandert nooit.
AI-VERSTERKTE SPECIALISTEN
Altijd actief — schaalt mee met de belasting.
SENIOR EXPERTISE OP AFROEP
Alleen ingeschakeld voorbij de drempel.
WAT ER VERANDERT
Securitywerk waar u verantwoording over kunt afleggen.
Minder fixes, meer risico weggenomen
Inspanning gaat naar bereikbare exposures op kritieke assets — niet naar een eindeloze CVE-backlog.
Compliance-bewijs als bijproduct
NIS2-, DORA- en ISO 27001-bewijs ontstaat vanuit continu securitywerk, niet vanuit een jaarlijkse haastklus.
Een budget dat u kunt verdedigen
Securityuitgaven sluiten aan op exposure, businessbelang en het risico dat ermee wordt weggenomen.
Minder verrassingen van leveranciers
Zie externe leveranciersexposures voordat ze uw operationele probleem worden.
Senior expertise zonder extra fte's
AI-versterkte specialisten leveren capaciteit die u anders zou moeten aannemen.
Betere antwoorden voor het management
Vertaal technische exposure naar businessimpact, prioriteiten en restrisico.
Europees door architectuur
Uw cybersecuritystack zou geen extra afhankelijkheid in de waardeketen moeten creëren.
Ons platform is gebouwd, gehost en wordt beheerd met Europese technologie en leveranciers, waardoor securitydata en kritieke afhankelijkheden binnen de EU blijven. Digitale soevereiniteit als ontwerpvoorwaarde, niet als marketingclaim.
Een team onder leiding van vakmensen
Opgericht door een ethisch hacker en cybersecurity-architect met ervaring in offensive security, enterprise-architectuur, risk en informatiebeveiliging.
OSWE · OSCP · CISSP · TOGAF · ISO 27001 · CISM
WAAR DIT EINDIGT
U begon in het duister. U hoeft daar niet te blijven.
Begin met één bedrijfsdienst. Wij brengen de externe exposure ervan in kaart, identificeren wat aanvallers kunnen bereiken, en zetten de bevindingen om in een geprioriteerde actielijst — met context, eigenaarschap en remediatiebegeleiding.
Geen eindeloos kwetsbaarhedenrapport. Gewoon een helder antwoord op wat ertoe doet, waarom, en wat de volgende stap is.
Liever eerst praten? 20 minuten met een founder →
Twee weken · één bedrijfsdienst · gehost in de EU, na 30 dagen verwijderd
VOORBEELDUITTREKSEL — EXTERNE FOOTPRINT
Statisch voorbeeld. Uw versie wordt opgebouwd vanuit uw eigen domeinen.