Out of the dark.
Scan-Protokoll · 4 Pfade
- 01vpn-gw.eu-westexponiert
- 02legacy.portalvergessen
- 03supplier-sftpgemeinsame Credentials
- 04edge-fw-02ungepatcht
Asset-Register · 4 Einträge
- SVC-014ZahlungsplattformTier 1
- PRC-031ÄnderungsverfahrenEigentümer CAB
- CTL-A.8ISO-27001-Controls93 zugeordnet
- OWN-ITVerantwortlicher für die BehebungIT-Betrieb
Eine Organisation. Zwei Perspektiven. Prioritäten werden erst sichtbar, wenn Sie beide zusammenbringen.
Compliance ist die Untergrenze, nicht das Ziel.
Regulierung legt das Minimum fest. Ihre Risikobereitschaft bestimmt, wie weit Cybersecurity darüber hinausgehen sollte. Gemeinsam legen sie die operative Bandbreite Ihrer Security-Fähigkeiten fest.
Machen Sie diese Grenze explizit, und Cybersecurity-Investitionen werden vertretbar: was Sie tun müssen, was Sie tun wollen und welche Risiken Sie akzeptieren.
FREIWILLIGE
SECURITY-ANFORDERUNG
Durch die Risikobereitschaft bestimmt
MINIMALE
COMPLIANCE-ANFORDERUNG
z. B. NIS2 · DORA · ISO 27001
FREIWILLIGE SECURITY-ANFORDERUNG — Durch die Risikobereitschaft bestimmt
MINIMALE COMPLIANCE-ANFORDERUNG — z. B. NIS2 · DORA · ISO 27001
CONTINUOUS THREAT EXPOSURE MANAGEMENT
Exposure Management, das nie aufhört zu laufen.
Wir kombinieren External Attack Surface Management mit internem Asset-Kontext und führen die Outside-in-Sicht des Angreifers mit dem zusammen, was in Ihrem Unternehmen zählt.
Das Ergebnis ist eine priorisierte Liste von Exposures auf Grundlage von Erreichbarkeit, Geschäftskontext und potenzieller Auswirkung – nicht allein der technischen Schwere. Ihr IT-Team weiß, was zuerst behoben werden muss, warum es wichtig ist und wer dafür verantwortlich ist.
The path is real: internet → controller → nurse workstation → patient records.
- 01 — Scoping
- 02 — Discovery
- 03 — Prioritization
- 04 — Validation
- 05 — Mobilization
Lieferanten sind keine Fragebögen.
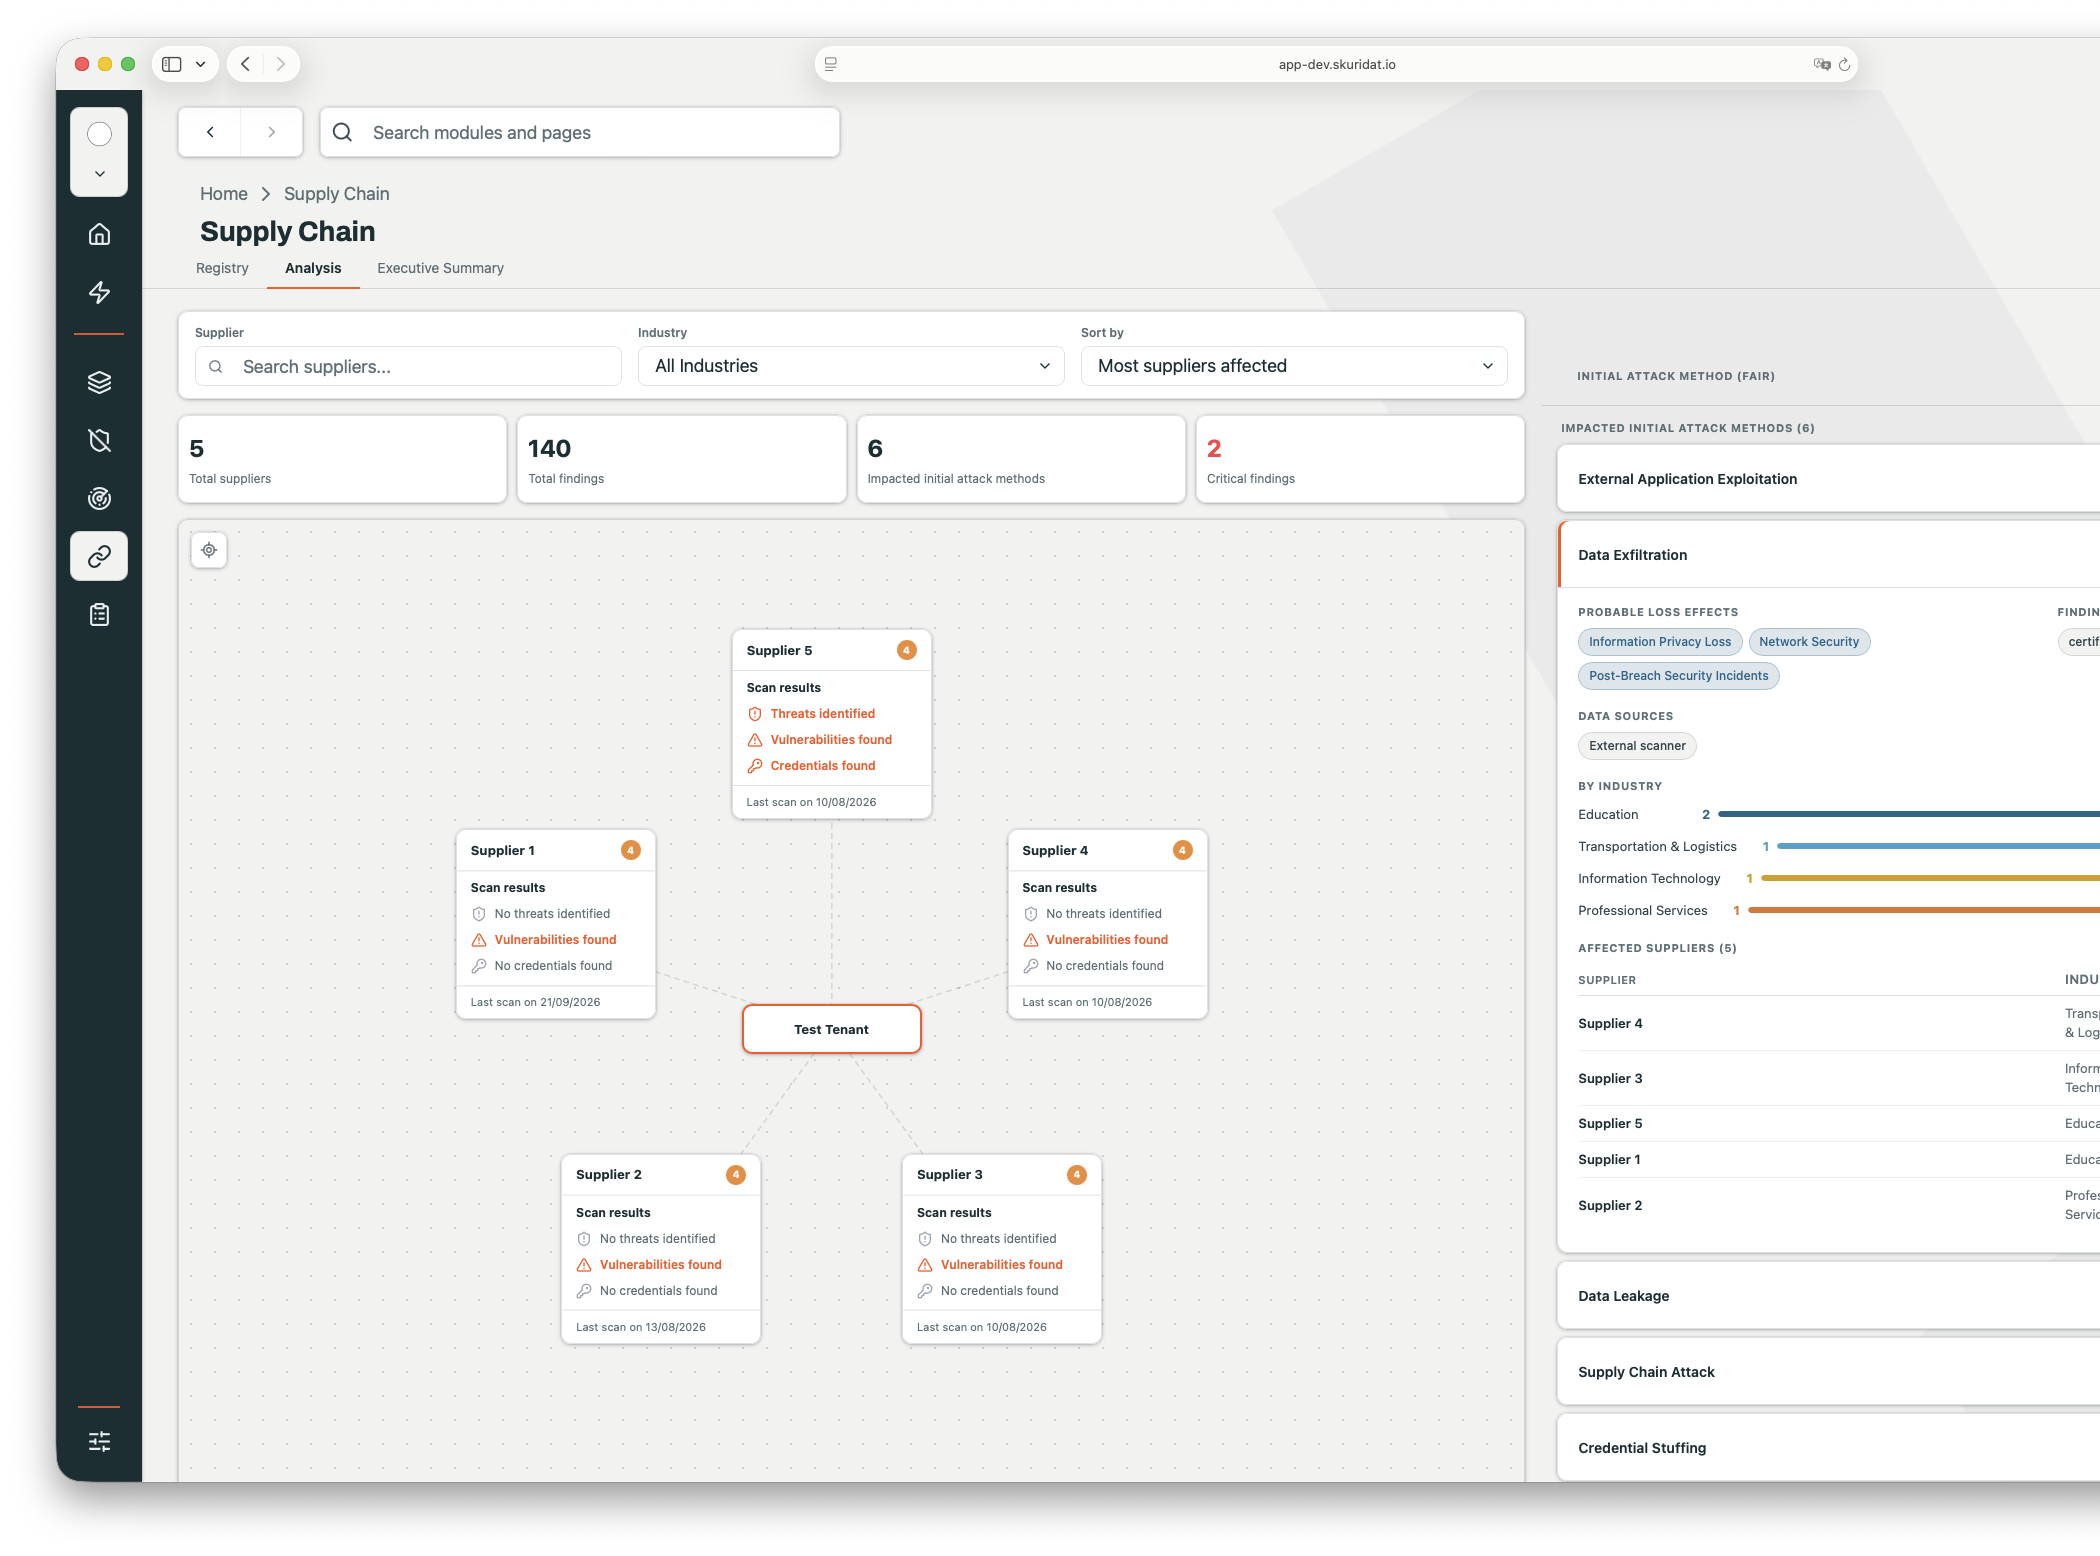
Lieferanten sind miteinander verbundene Teile Ihrer Wertschöpfungskette. Wir beobachten kontinuierlich ihre externe Attack Surface, um Exposures zu identifizieren, die Ihren Geschäftsbetrieb gefährden könnten.
Richten Sie Vendor Risk Management auf die Lieferanten aus, die am wichtigsten sind, und bringen Sie nachweisbare Security-Belege in Assessments, Reviews und Verlängerungsentscheidungen ein.
OPERATING MODEL
Ihre Risikobereitschaft zieht die Grenze.
Europäische KMU brauchen Cybersecurity-Expertise, ohne Security-Teams in Konzerngröße aufzubauen. Unser Modell kombiniert Ihre IT-Mitarbeitenden mit KI-gestützten Spezialisten und Senior-Expertise auf Abruf: Die Spezialisten übernehmen die tägliche Last, und wenn ein Bereich die von Ihnen vereinbarte Schwelle überschreitet, wird Senior-Urteilsvermögen hinzugezogen – und zieht sich wieder zurück, sobald alles wieder innerhalb der Grenze liegt.
KI unterstützt Analyse und Umsetzung; erfahrene Fachleute entscheiden dort, wo es darauf ankommt. Keine Ersetzung knapper Expertise – sondern eine Vervielfachung ihrer Reichweite.
Ihr IT-Team
Fest. Der Kern bewegt sich nie.
KI-GESTÜTZTE SPEZIALISTEN
Immer aktiv – skaliert mit der Last.
SENIOR-EXPERTISE AUF ABRUF
Wird erst jenseits der Schwelle hinzugezogen.
WAS SICH ÄNDERT
Security-Arbeit, für die Sie Rechenschaft ablegen können.
Weniger Fixes, mehr beseitigtes Risiko
Der Aufwand fließt in erreichbare Exposures auf kritischen Assets – nicht in einen endlosen CVE-Backlog.
Compliance-Nachweise als Nebenprodukt
NIS2-, DORA- und ISO-27001-Nachweise entstehen aus kontinuierlicher Security-Arbeit, nicht aus einer jährlichen Hauruckaktion.
Ein Budget, das Sie vertreten können
Security-Ausgaben orientieren sich an Exposure, geschäftlicher Bedeutung und dem Risiko, das dadurch gesenkt wird.
Weniger Überraschungen durch Lieferanten
Erkennen Sie externe Lieferanten-Exposures, bevor sie zu Ihrem operativen Problem werden.
Senior-Expertise ohne zusätzliche Stellen
KI-gestützte Spezialisten liefern Kapazität, die Sie sonst einstellen müssten.
Bessere Antworten für das Management
Übersetzen Sie technische Exposure in Geschäftsauswirkung, Prioritäten und Restrisiko.
Europäisch durch Architektur
Ihr Cybersecurity-Stack sollte keine weitere Abhängigkeit in der Lieferkette schaffen.
Unsere Plattform wird mit europäischer Technologie und europäischen Lieferanten gebaut, gehostet und betrieben, sodass Sicherheitsdaten und kritische Abhängigkeiten innerhalb der EU bleiben. Digitale Souveränität als Entwurfsprinzip, nicht als Marketingversprechen.
Ein Team unter Leitung von Praktikern
Gegründet von einem ethischen Hacker und Cybersecurity-Architekten mit Erfahrung in Offensive Security, Enterprise-Architektur, Risk und Informationssicherheit.
OSWE · OSCP · CISSP · TOGAF · ISO 27001 · CISM
WO DAS ENDET
Sie haben im Dunkeln begonnen. Sie müssen dort nicht bleiben.
Beginnen Sie mit einem Business Service. Wir kartieren seine externe Exposure, identifizieren, was Angreifer erreichen können, und überführen die Ergebnisse in eine priorisierte Maßnahmenliste – mit Kontext, Verantwortlichkeit und Anleitung zur Behebung.
Kein endloser Schwachstellenbericht. Nur eine klare Antwort darauf, was zählt, warum und was als Nächstes zu tun ist.
Möchten Sie zuerst sprechen? 20 Minuten mit einem Founder →
Zwei Wochen · ein Business Service · EU-gehostet, nach 30 Tagen gelöscht
BEISPIELAUSZUG – EXTERNER FOOTPRINT
Statisches Beispiel. Ihre Version wird aus Ihren eigenen Domains aufgebaut.