PLATTFORM
Von der Exposure zur Aktion. Kontinuierlich.
Unsere Plattform für Continuous Threat Exposure Management (CTEM) kombiniert External Attack Surface Management (EASM) mit internem Asset- und Geschäftskontext, um zu erkennen, was Angreifer erreichen können, zu bestimmen, was zählt, und zu priorisieren, was behoben werden muss.
Fünf Phasen bilden einen kontinuierlichen Kreislauf: Scoping, Discovery, Prioritization, Validation und Mobilization.
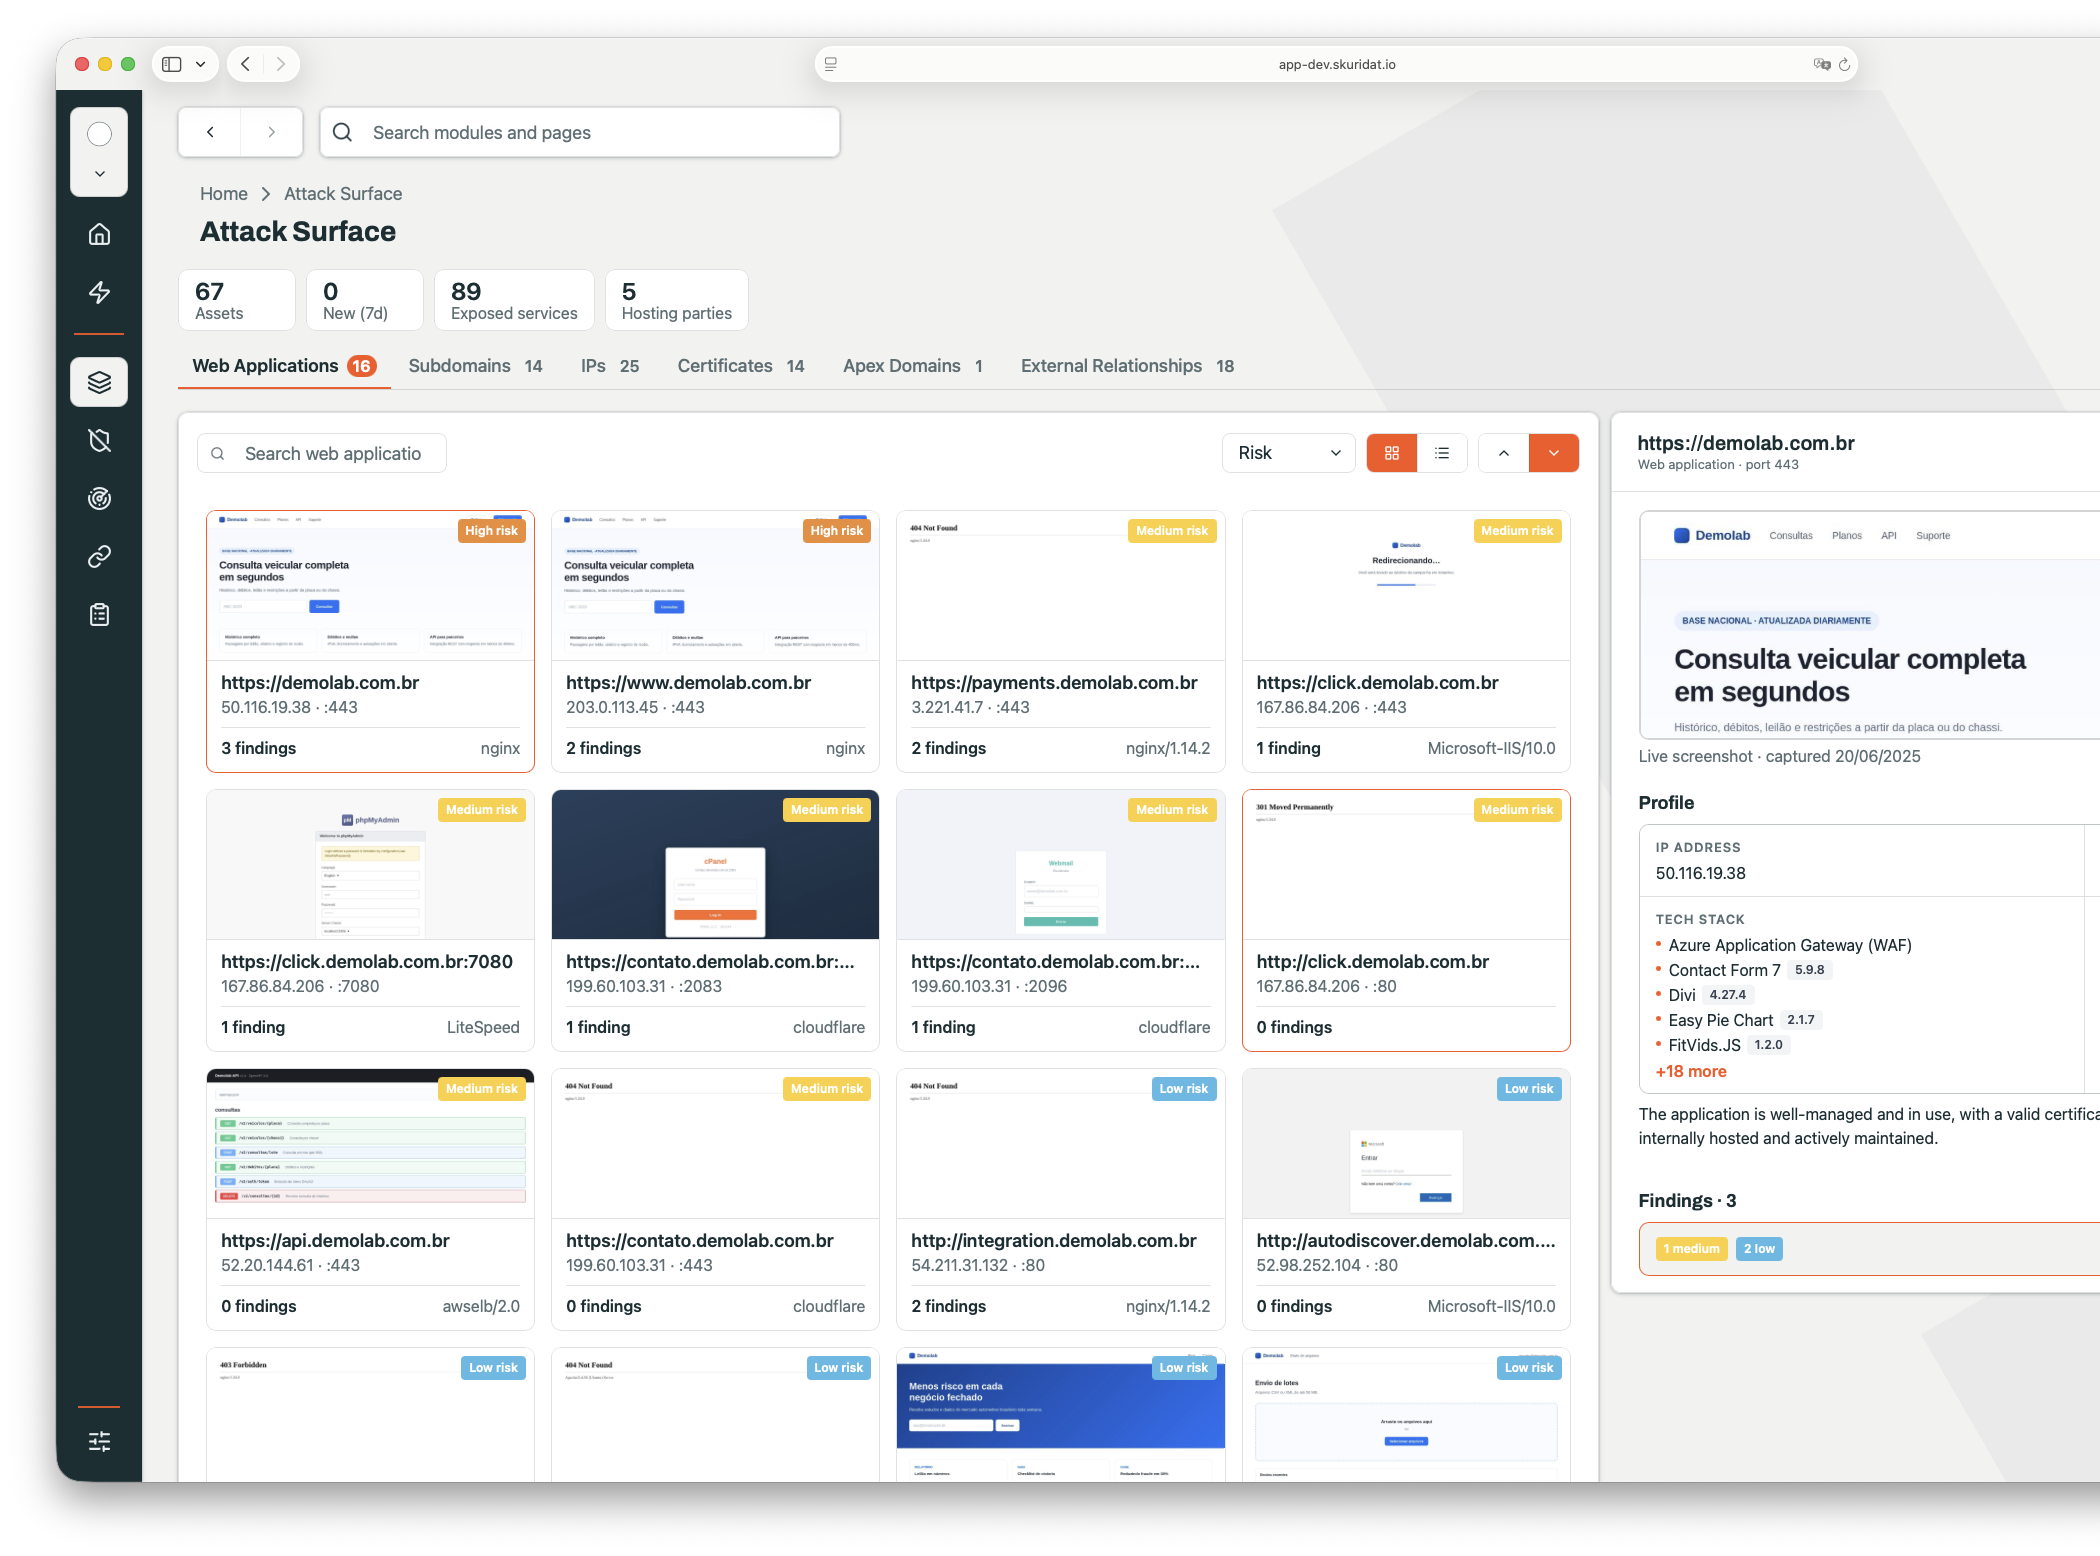
01 · Scoping
Beginnen Sie beim Geschäft, nicht bei der Asset-Liste.
Grenzen Sie Exposure Management auf die Business Services ab, die Umsatz, Betrieb und Verpflichtungen tragen. Verbinden Sie anschließend die Assets und Abhängigkeiten, auf die sie sich stützen.
Ein Scope, den Ihr Board wiedererkennt.
02 · Discovery
Finden Sie, was exponiert ist – auch das, was Sie vergessen haben.
Entdecken Sie kontinuierlich internetexponierte Assets, Shadow IT, vergessene Infrastruktur und Lieferantenverbindungen in Ihrer externen Attack Surface – nicht nur das, was in der CMDB steht.
Keine unbekannten Vordertüren.
03 · Prioritization
Ordnen Sie nach Exposure und Auswirkung.
Priorisieren Sie Schwachstellen nach Ausnutzbarkeit, Erreichbarkeit und Geschäftsauswirkung – und machen Sie aus einem unbegrenzten Schwachstellen-Backlog die Exposures, die tatsächlich Aufmerksamkeit verdienen.
Eine kurze Liste, keine Warteschlange.
04 · Validation
Weisen Sie nach, dass der Angriffspfad real ist.
Validieren Sie, ob eine priorisierte Exposure einen gangbaren Angriffspfad schafft, bevor Sie Aufwand für die Behebung einsetzen. Geben Sie Ihrem Team Belege dafür, wie ein Angreifer erreichen könnte, was zählt.
Kein Aufwand für Theorie.
05 · Mobilization
Lassen Sie es beheben – von dem Verantwortlichen, der es beheben kann.
Überführen Sie priorisierte Exposures in Behebungsaufgaben in den Workflows, die Ihr Team bereits nutzt – mit Kontext, Verantwortlichkeit, empfohlenen Maßnahmen und Fristen. Verfolgen Sie sie anschließend bis zum Abschluss.
Behebung, die Sie messen können.
Auf einem europäischen Stack gebaut.
Jede Schicht läuft bei einem Anbieter mit Sitz in der EU. Datenresidenz ist eine architektonische Randbedingung, keine Konfigurationsoption.
- EEA-only SaaS Jede Schicht, von Compute bis KI-Inferenz, läuft bei Anbietern mit Sitz in der EU.
- Containerised client environments Each client runs in its own isolated container, with separate data, keys and runtime.
- Intelligence, vulnerability and dark web sources CSIRT advisories, EUVD, CVE and KEV, commercial feeds and dark web monitoring flow in. Nothing flows back out.
- Proprietary scanning Skuridat’s own engine maps each client’s attack surface from the outside in.
- INDUSTRY EXCHANGE Clients in the same sector share anonymised exposure patterns, so one finding warns the rest.
- Supplier graph Clients and their vendors share the data that links them, with consent on beide sides.
Integriert mit
EINMAL AUSFÜHREN
Führen Sie den Loop in Ihrer Umgebung aus.
Erleben Sie dieselben fünf CTEM-Phasen, die wir kontinuierlich durchlaufen – Scoping, Discovery, Prioritization, Validation und Mobilization – fokussiert auf einen kritischen Business Service.
Sehen Sie in zwei Wochen, was exponiert ist, was am wichtigsten ist, welche Pfade real sind und was zuerst behoben werden muss. Entscheiden Sie anschließend, ob der Loop weiterlaufen soll.
Möchten Sie zuerst sprechen? 20 Minuten mit einem Founder →
Zwei Wochen · ein Business Service · EU-gehostet, nach 30 Tagen gelöscht
BEISPIELAUSZUG – ERSTER DURCHLAUF DURCH DEN LOOP
Statisches Beispiel. Die Mengen hängen von Ihrer Umgebung ab.