PLATFORM
Van exposure naar actie. Continu.
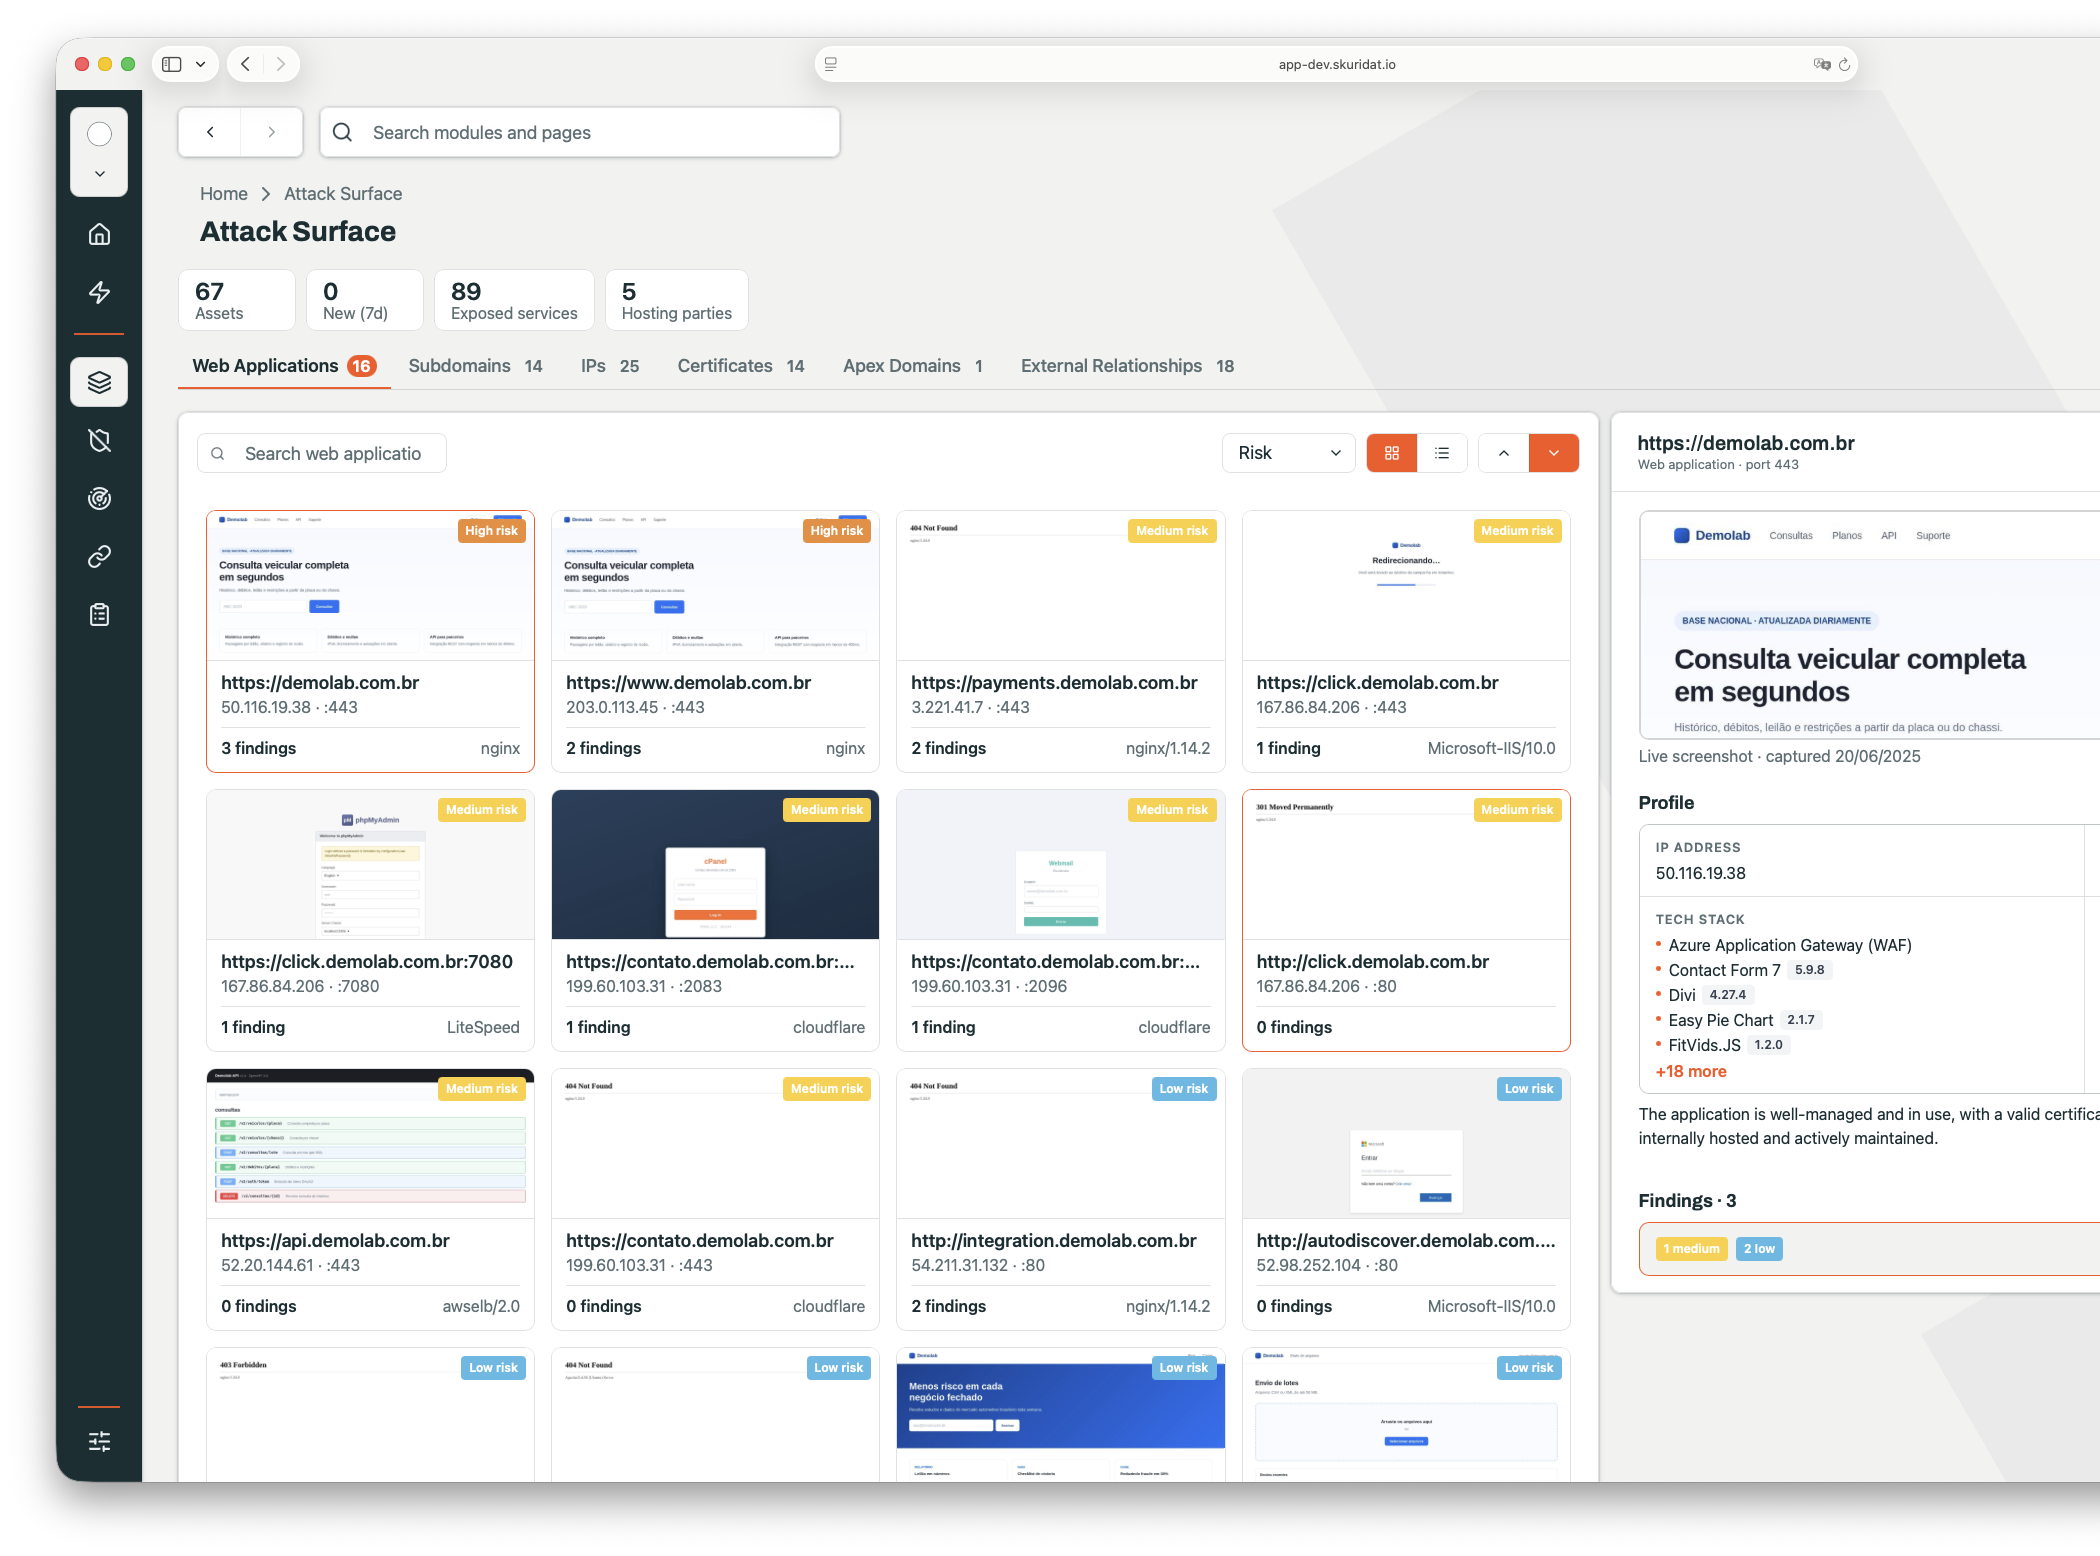
Ons Continuous Threat Exposure Management (CTEM)-platform combineert External Attack Surface Management (EASM) met interne asset- en businesscontext om te identificeren wat aanvallers kunnen bereiken, te bepalen wat ertoe doet, en te prioriteren wat moet worden opgelost.
Vijf fasen vormen samen één continue loop: Scoping, Discovery, Prioritization, Validation en Mobilization.
01 · Scoping
Begin bij de business, niet bij de assetlijst.
Baken exposure management af rondom de bedrijfsdiensten die omzet, bedrijfsvoering en verplichtingen aandrijven. Koppel vervolgens de assets en afhankelijkheden waar deze op steunen.
Een scope die uw board herkent.
02 · Discovery
Vind wat blootgesteld is — ook wat u vergeten bent.
Ontdek continu internet-facing assets, shadow IT, vergeten infrastructuur en leveranciersverbindingen binnen uw externe attack surface — niet alleen wat in de CMDB staat.
Geen onbekende voordeuren.
03 · Prioritization
Rangschik op exposure en impact.
Prioriteer kwetsbaarheden op exploiteerbaarheid, bereikbaarheid en businessimpact — en maak van een onbegrensde kwetsbaarhedenbacklog de exposures die daadwerkelijk aandacht verdienen.
Een korte lijst, geen wachtrij.
04 · Validation
Bewijs dat het aanvalspad echt is.
Valideer of een geprioriteerde exposure een haalbaar aanvalspad creëert voordat remediatie-inspanning wordt ingezet. Geef uw team bewijs van hoe een aanvaller kan bereiken wat ertoe doet.
Geen inspanning verspild aan theorie.
05 · Mobilization
Laat het oplossen, door de eigenaar die het kan oplossen.
Zet geprioriteerde exposures om in remediatietaken binnen de workflows die uw team al gebruikt — met context, eigenaarschap, aanbevolen acties en deadlines. Volg ze vervolgens tot afsluiting.
Remediatie die u kunt meten.
Gebouwd op een Europese stack.
Elke laag draait op een in de EU gevestigde provider. Datalocatie is een architecturale randvoorwaarde, geen configuratie-optie.
- EEA-only SaaS Elke laag, van compute tot AI-inference, draait op in de EU gevestigde providers.
- Containerised client environments Each client runs in its own isolated container, with separate DATA, keys and runtime.
- Intelligence, vulnerability and DARK WEB sources CSIRT advisories, EUVD, CVE and KEV, commercial feeds and DARK WEB MONITORING flow in. Nothing flows back out.
- EIGEN TECHNOLOGIE scanning Skuridat’s own engine maps each client’s attack surface from the outside in.
- INDUSTRY EXCHANGE Clients in the same sector share anonymised exposure patterns, so one BEVINDING warns the rest.
- LEVERANCIER graph Clients and their LEVERANCIERS share the DATA that links them, with consent on beiden sides.
Werkt samen met
EENMALIG UITVOEREN
Doorloop de loop op uw eigen omgeving.
Ervaar dezelfde vijf CTEM-fasen die wij continu doorlopen — Scoping, Discovery, Prioritization, Validation en Mobilization — gericht op één kritieke bedrijfsdienst.
Zie binnen twee weken wat blootgesteld is, wat het meest ertoe doet, welke paden echt zijn, en wat als eerste moet worden opgelost. Beslis vervolgens of u de loop wilt laten doorlopen.
Liever eerst praten? 20 minuten met een founder →
Twee weken · één bedrijfsdienst · gehost in de EU, na 30 dagen verwijderd
VOORBEELDUITTREKSEL — EERSTE RONDE DOOR DE LOOP
Statisch voorbeeld. Aantallen zijn afhankelijk van uw omgeving.